安天代码安全检测系统 一键守护开发安全,赋能信息安全软件开发新高度
在数字化浪潮席卷全球的今天,软件已成为各行各业的核心驱动力。伴随着软件规模的不断扩大和迭代速度的加快,代码中的安全漏洞日益成为企业面临的重大风险。如何高效、精准地检测代码中的安全隐患,成为信息安全软件开发领域亟需解决的关键问题。安天科技凭借多年在网络安全领域的深厚积累,重磅推出新品——安天代码安全检测系统,以“一键守护开发安全”为核心理念,为信息安全软件开发注入强劲动力。
开发安全面临挑战,传统检测力不从心
在传统的软件开发流程中,安全检测往往被置于开发周期的末端,甚至上线前夕。这种“事后补救”的模式不仅修复成本高昂,而且容易导致项目延期。许多开发团队缺乏专业的安全知识,难以全面识别代码中的潜在漏洞。再加上开源组件的广泛使用,供应链安全风险也日益凸显。面对这些挑战,市场迫切需要一种能够融入开发全流程、自动化程度高、检测精准的代码安全检测工具。
安天代码安全检测系统:一键智能,全程守护
安天代码安全检测系统正是为应对上述挑战而生。该系统集成了安天在威胁检测、漏洞分析等领域的前沿技术,通过创新的“一键检测”模式,实现了对源代码、二进制代码以及开源组件的全方位安全扫描。其核心优势体现在以下几个方面:
- 一键操作,极简高效:开发人员只需简单点击,即可启动对项目的深度安全检测。系统自动识别代码结构、关联依赖,并快速输出检测报告,大幅降低安全检测的门槛,让安全融入日常开发习惯。
- 精准检测,覆盖广泛:系统内置了丰富的漏洞规则库,覆盖CWE、OWASP Top 10等常见安全标准,同时支持多种编程语言(如Java、C/C++、Python、Go等)和开发框架。通过先进的污点分析、数据流分析等技术,精准定位注入、跨站脚本、缓冲区溢出等高风险漏洞,有效降低误报和漏报。
- 开源组件安全治理:针对开源组件泛滥带来的安全风险,系统提供软件成分分析(SCA)能力,能够自动识别项目中的开源库及其版本,并关联国家漏洞库(CNNVD、CNVD)等权威数据源,及时预警已知漏洞,并提供修复建议,保障供应链安全。
- 无缝集成,赋能DevSecOps:安天代码安全检测系统支持与主流CI/CD工具(如Jenkins、GitLab CI等)无缝集成,实现自动化安全卡点。在代码提交、构建、测试等环节自动触发检测,确保安全问题早发现、早修复,助力企业构建高效的DevSecOps体系。
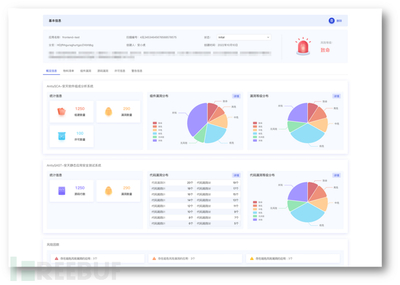
- 洞见全局,管理无忧:系统提供多维度的安全仪表盘,帮助安全团队和研发管理者实时掌握项目安全态势,包括漏洞趋势、修复进度、风险分布等。通过量化的数据支撑,为安全管理决策提供科学依据。
赋能信息安全软件开发,构建安全生态
安天代码安全检测系统不仅是一款工具,更是信息安全软件开发的重要基础设施。它从源头抓起,将安全能力左移,助力开发团队在编码阶段即规避风险,提升软件产品的 intrinsic security(内在安全性)。系统的推出也进一步完善了安天在开发安全领域的战略布局,与安天的其他安全产品(如威胁检测、态势感知等)形成协同,共同构建覆盖软件全生命周期的安全防护体系。
###
在日益复杂的网络安全形势下,代码安全已成为企业数字化转型的基石。安天代码安全检测系统的发布,无疑为信息安全软件开发提供了强有力的武器。安天将继续深耕技术,以创新驱动发展,与广大客户和合作伙伴一道,筑牢软件安全防线,护航数字时代的高质量发展。
如若转载,请注明出处:http://www.yyq258.com/product/47.html
更新时间:2026-09-23 13:47:39